ออฟฟิศไร้รหัสผ่าน: ยกระดับความปลอดภัย Mac องค์กรด้วย Zero Trust & Passkeys
เวลาคุยเรื่องความปลอดภัยไอที หลายคนนึกถึง Firewall หรือระบบเซิร์ฟเวอร์ที่ซับซ้อน แต่รู้ไหมครับว่าจุดที่เปราะบางที่สุดและแฮกเกอร์ชอบเจาะที่สุด กลับเป็นสิ่งที่อยู่ใกล้ตัวเราที่สุดอย่าง "รหัสผ่าน (Passwords)"
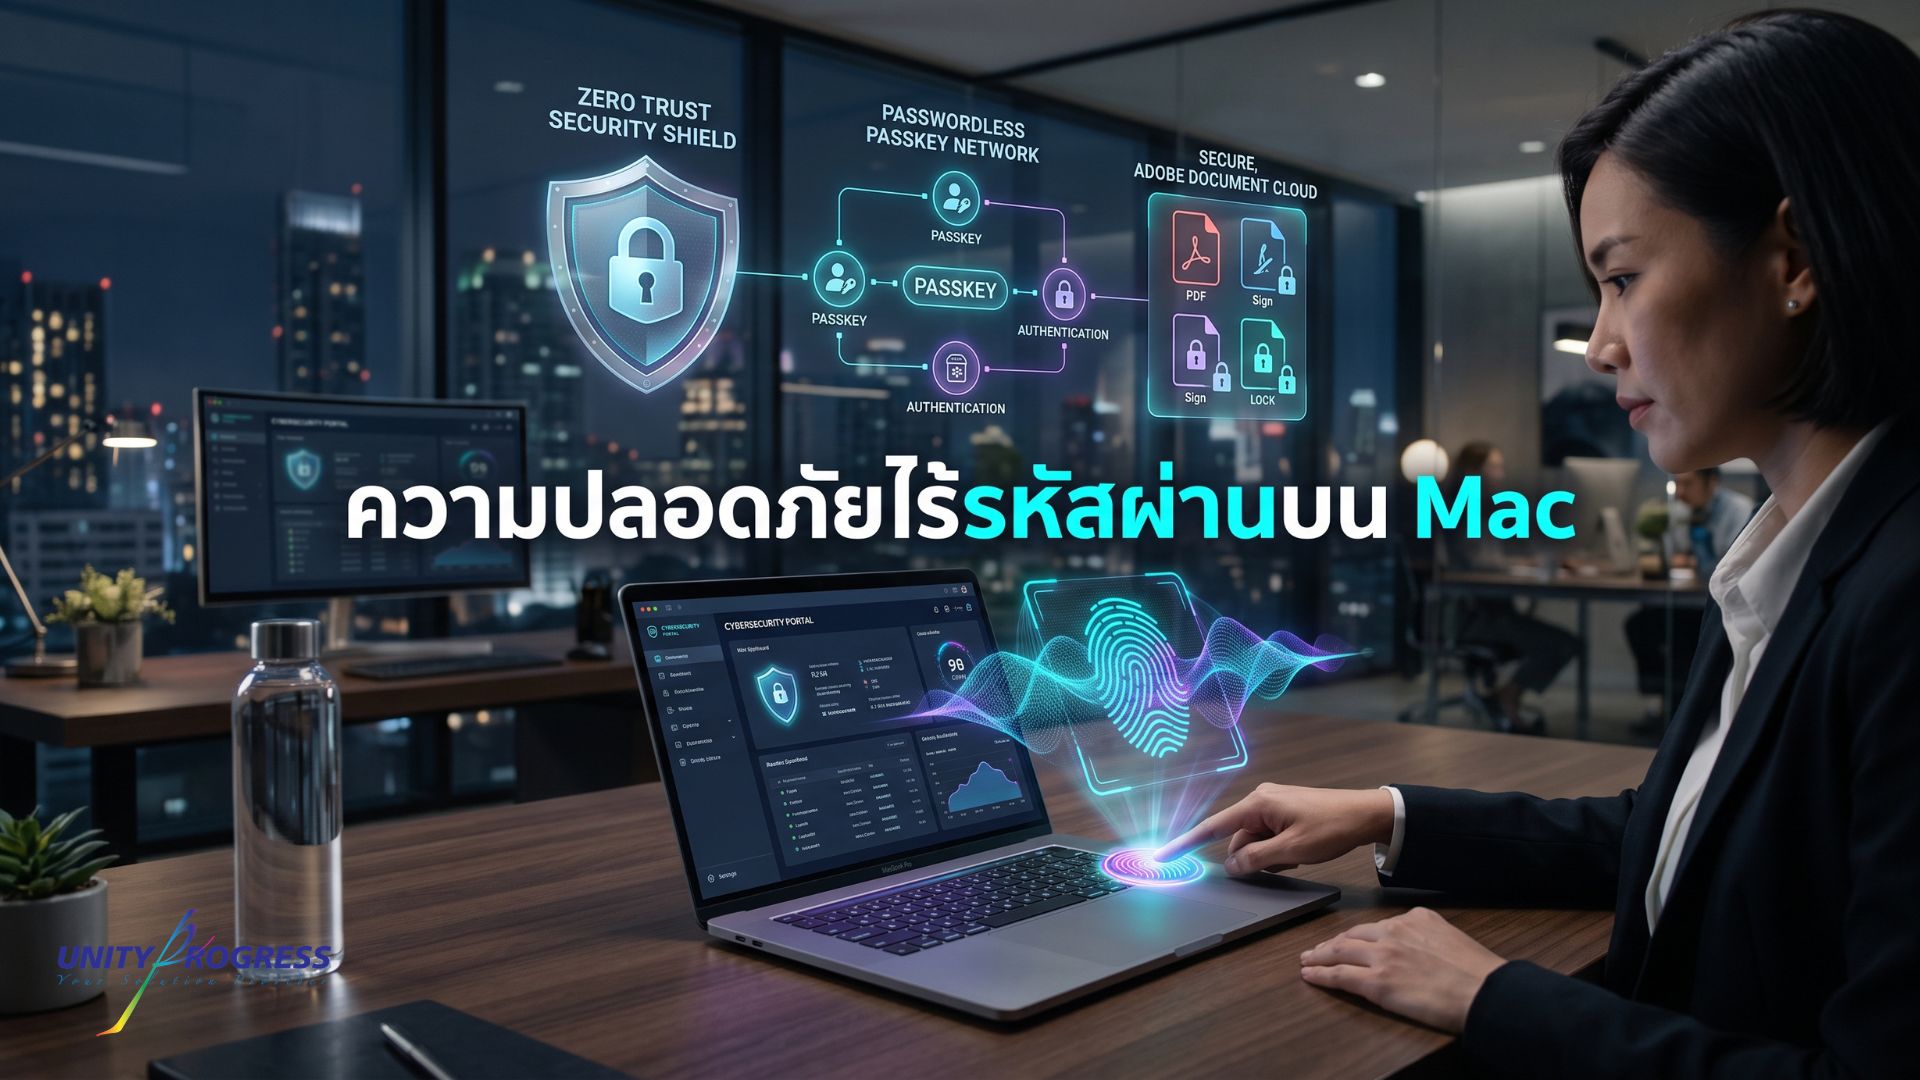
ในปี 2026 นี้ องค์กรชั้นนำทั่วโลกจึงเปลี่ยนสู่มาตรฐานใหม่ด้วย Zero Trust Architecture ผสานกับ Passwordless Security โดยจับคู่พลังฮาร์ดแวร์ Apple Mac ร่วมกับ Adobe Document Cloud เพื่อปิดทุกช่องโหว่แบบเบ็ดเสร็จ
Zero Trust บน Mac: ความปลอดภัยที่แท้จริง ต้องเริ่มสร้างระดับฮาร์ดแวร์
หลักการสำคัญของ Zero Trust คือ "Never Trust, Always Verify" (ไม่ไว้ใจใคร ตรวจสอบทุกครั้ง) ไม่ว่าจะทำงานจากออฟฟิศ สาขา หรือร้านกาแฟ ทุกการเข้าถึงต้องพิสูจน์ 2 สิ่งเสมอ: พนักงานคือตัวจริงใช่ไหม? และ อุปกรณ์ที่เชื่อมต่อมีความปลอดภัยเพียงพอหรือไม่?
Secure Enclave: ตู้เซฟระดับซิลิคอน
บนชิป Apple Silicon มีระบบประมวลผลความปลอดภัยแยกขาดจากซีพียูหลักและ macOS ข้อมูลลายนิ้วมือ Touch ID ถูกแปลงเป็นค่าคณิตศาสตร์และเก็บออฟไลน์ในชิปนี้เท่านั้น ไม่เคยส่งขึ้นคลาวด์
Cryptographic Protection
กุญแจเข้ารหัส FileVault 2 และกุญแจยืนยันตัวตน Passkeys ถูกกักเก็บใน Secure Enclave ต่อให้เครื่องติดมัลแวร์ระดับ Root Access แฮกเกอร์ก็ไม่สามารถคัดลอกกุญแจออกไปได้
ปฏิวัติการล็อกอินด้วย Apple Passkeys: จบปัญหาเว็บ Phishing ถาวร
Passkeys คือมาตรฐานใหม่ระดับโลกที่ Apple ร่วมพัฒนากับ FIDO Alliance และ W3C ออกแบบมาเพื่อทดแทนรหัสผ่านแบบดั้งเดิมอย่างสมบูรณ์แบบ
- ป้องกัน Phishing 100%: กุญแจถูกผูกติดกับโดเมนจริงเท่านั้น หากพนักงานเผลอกดลิงก์ปลอม เครื่อง Mac จะปฏิเสธการส่งข้อมูลล็อกอินทันที
- เซิร์ฟเวอร์โดนแฮก ข้อมูลก็ไม่หลุด: เซิร์ฟเวอร์บริษัทเก็บเฉพาะ Public Key ที่ใช้เทียบสิทธิ์ ไม่สามารถนำไปสร้างรหัสผ่านเพื่อเข้าใช้งานได้
- สะดวกรวดเร็วใน 2 วินาที: ไม่ต้องจำพาสเวิร์ด ไม่ต้องรอ SMS OTP เพียงแตะ Touch ID ก็พร้อมทำงานทันที
ปิดช่องโหว่เอกสารลับธุรกิจด้วย Adobe Document Cloud Security
เมื่อทางเข้าเครื่องปลอดภัยแล้ว สินทรัพย์สำคัญอีกอย่างคือ "เอกสารสัญญา ข้อมูลการเงิน และแผนธุรกิจ" การผสาน macOS เข้ากับ Adobe Document Cloud ช่วยยกระดับความปลอดภัยครบวงจร:
🔐 กำหนดสิทธิ์และเข้ารหัส AES-256
ควบคุมสิทธิ์ระดับสูง ห้ามสั่งพิมพ์ ห้ามคัดลอกข้อความ และห้ามแก้ไขเอกสาร PDF สำคัญของบริษัท
✍️ ลายเซ็นมาตรฐานสากล (Acrobat Sign)
ผสานระบบยืนยันตัวตนชีวมิติบน Mac มีผลผูกพันทางกฎหมาย พร้อมระบบ Audit Trail ป้องกันการแก้ไขย้อนหลัง
📜 สอดรับข้อกำหนด PDPA
เปิดอ่านและแชร์งานผ่านระบบ Single Sign-On (SSO) ควบคู่กับ Passkeys มั่นใจได้ว่ามีเฉพาะผู้ได้รับอนุญาตเท่านั้นที่เข้าถึงไฟล์ได้
เปรียบเทียบ: ระบบรหัสผ่านเดิม vs. Zero Trust Passkeys & Mac
| หัวข้อเปรียบเทียบ | ระบบรหัสผ่านเดิม + OTP | Zero Trust Passkeys บน Mac |
|---|---|---|
| การป้องกันเว็บหลอก (Phishing) | เสี่ยงสูง กรอกรหัสลงเว็บปลอมได้ | ป้องกันได้ 100% กุญแจผูกตรงกับโดเมนจริง |
| ความปลอดภัยของฐานข้อมูล | หากเซิร์ฟเวอร์รั่ว รหัสพนักงานหลุดทั้งหมด | ปลอดภัยสูงสุด เก็บเฉพาะ Public Key ที่เจาะต่อไม่ได้ |
| ความสะดวกในการทำงาน (UX) | จำรหัสยาก เปลี่ยนทุก 90 วัน รอพิมพ์ OTP | แตะ Touch ID ครั้งเดียว เข้าระบบได้ทันทีใน 2 วินาที |
| การคุ้มครองระดับฮาร์ดแวร์ | ไม่มี ป้องกันเฉพาะระดับซอฟต์แวร์ | ปกป้องด้วยชิป Secure Enclave ที่แฮกไม่ได้ |
| ภาระงานของทีม IT Support | แก้ปัญหารหัสผ่านกินเวลา 20-50% ของ Helpdesk | ลดปัญหารหัสผ่านเกือบ 100% คืนเวลาให้ทีมไอที |
ถาม-ตอบ คลายข้อสงสัย (FAQ)
Q1: หากพนักงานทำเครื่อง Mac หาย ข้อมูลบริษัทจะปลอดภัยไหม?
ปลอดภัยแน่นอนครับ เพราะ Passkeys ต้องปลดล็อกด้วย Touch ID หรือรหัสผ่านเฉพาะเครื่องที่เข้ารหัสระดับฮาร์ดแวร์ ผู้ที่เก็บเครื่องได้จึงไม่สามารถเข้าถึงได้ และทีม IT ยังสามารถสั่งล็อกหรือเพิกถอนสิทธิ์ (Revoke) ทางไกลได้ทันที
Q2: องค์กรต้องรื้อระบบเซิร์ฟเวอร์ใหม่ทั้งหมดหรือไม่?
ไม่จำเป็นเลยครับ ระบบ Cloud ยอดนิยมอย่าง Microsoft Entra ID (Azure AD), Google Workspace หรือ Okta รองรับมาตรฐาน FIDO2 / WebAuthn อยู่แล้ว สามารถเปิดนโยบายเริ่มใช้งานร่วมกับ Mac ได้ทันที
Q3: ลายนิ้วมือบน Touch ID ถูกส่งไปเก็บบน Cloud หรือไม่?
ไม่มีการส่งออกภายนอก 100% ครับ ข้อมูลลายนิ้วมือจะถูกแปลงเป็นค่าคณิตศาสตร์และประมวลผลอยู่ภายในชิป Secure Enclave เท่านั้น ไม่เคยส่งขึ้นคลาวด์หรือ macOS จึงสอดรับกับมาตรฐาน PDPA สูงสุด
Q4: เริ่มต้นปรับเปลี่ยนสู่ระบบ Zero Trust ร่วมกับ Mac และ Adobe อย่างไร?
สามารถปรึกษาทีมงาน Unity Progress เพื่อร่วมประเมินระบบเดิม วางแผนสเปก Mac ที่มี Touch ID ครบทุกเครื่อง พร้อมจัดการลิขสิทธิ์ Adobe Document Cloud ให้คุ้มค่าและตรงความต้องการมากที่สุดครับ
ก้าวสู่ออฟฟิศไร้รหัสผ่านอย่างมั่นใจไปกับ Unity Progress
ยกระดับความปลอดภัยระบบไอที เพิ่มความคล่องตัวในการทำงาน และส่งมอบประสบการณ์ที่ดีที่สุดให้ทีมงานของคุณได้แล้ววันนี้